
En del af:
NIS2 og hjemmesiden: Hvad skal mindre virksomheder vide?
NIS2 er blevet et af de mest omtalte ord inden for IT-sikkerhed. Mange mindre virksomheder går ud fra, at reglerne ikke vedrører dem. Det er…
NIS2 er blevet et af de mest omtalte ord inden for IT-sikkerhed. Mange mindre virksomheder går ud fra, at reglerne ikke vedrører dem. Det er delvist rigtigt, men kun delvist.
I dette indlæg forklarer vi, hvad NIS2 er, hvem der er omfattet, og hvorfor reglerne alligevel kan ramme mindre virksomheder indirekte. Vi giver dig også en konkret liste over, hvad du bør have styr på, når det gælder sikkerheden på din hjemmeside.
Hvad er NIS2?
NIS2 er EU’s direktiv om cybersikkerhed (direktiv 2022/2555). I Danmark er det gennemført med NIS2-loven, som blev vedtaget af Folketinget 29. april 2025 og trådte i kraft 1. juli 2025. Omfattede virksomheder skulle registrere sig på virk.dk senest 1. oktober 2025.
Loven stiller krav om risikostyring, passende sikkerhedsforanstaltninger og underretning om alvorlige sikkerhedshændelser. Styrelsen for Samfundssikkerhed koordinerer arbejdet, mens de sektoransvarlige myndigheder fører tilsyn i hver deres sektor.
Er din virksomhed omfattet?
Om en virksomhed er direkte omfattet af NIS2, afhænger overordnet af to ting:
- Sektor: Virksomheden skal være aktiv i en af de sektorer, loven nævner, fx energi, transport, sundhed, digital infrastruktur, forvaltning af IT-tjenester, affald, fødevarer eller visse typer produktion.
- Størrelse: Virksomheden skal typisk være mindst mellemstor, altså have mindst 50 ansatte eller en årlig omsætning på over 10 mio. euro.
Der er undtagelser, hvor visse typer virksomheder er omfattet uanset størrelse. Er du i tvivl, kan du bruge det gratis NIS2-tjek på sikkerdigital.dk eller læse vejledningerne på Styrelsen for Samfundssikkerheds hjemmeside.
For langt de fleste små virksomheder, fx en tømrer med otte ansatte eller en mindre webshop, er svaret derfor, at de ikke er direkte omfattet.
Hvorfor NIS2 alligevel kan ramme mindre virksomheder
Et af kravene i NIS2 er, at de omfattede virksomheder skal styre sikkerhedsrisici i deres forsyningskæde. Det betyder, at de stiller krav til deres leverandører, også selvom leverandørerne selv er små.
Leverer din virksomhed varer eller ydelser til fx en fødevareproducent, et transportfirma eller en kommune, kan du derfor opleve at blive bedt om at:
- udfylde spørgeskemaer om jeres IT-sikkerhed
- dokumentere backup, opdateringer og adgangsstyring
- bruge to-faktor-godkendelse på systemer og logins
- underrette kunden hurtigt, hvis I bliver ramt af en sikkerhedshændelse
- acceptere nye sikkerhedskrav i kontrakterne
Kan I ikke leve op til kravene, kan det i værste fald koste jer kunden. Derfor giver det mening at have styr på det grundlæggende, uanset om I er omfattet af loven eller ej.
Hvad betyder NIS2 for din hjemmeside?
Hjemmesiden er i sig selv ikke »omfattet« af NIS2, men den er en del af virksomhedens digitale angrebsflade. En hjemmeside med forældede plugins, svage adgangskoder eller mange gamle administratorbrugere er en typisk indgang for angreb, og en hacket hjemmeside kan også ramme jeres omdømme og jeres kunders data.
Her er de vigtigste tiltag, som alle virksomheder bør have styr på:
| Tiltag | Hvorfor | Hvor ofte |
|---|---|---|
| Opdatering af CMS, tema og plugins | De fleste angreb udnytter kendte sårbarheder | Løbende, gerne ugentligt |
| To-faktor-godkendelse på login | Beskytter mod stjålne og gættede adgangskoder | Slås til én gang for alle brugere |
| Oprydning i brugere og rettigheder | Færre administratorer betyder færre indgange | Hvert kvartal |
| Backup gemt et andet sted | Gør det muligt at genskabe siden efter et angreb | Dagligt, og gendannelse testes jævnligt |
| SSL-certifikat | Krypterer trafikken mellem besøgende og server | Fornyes automatisk |
| Firewall og overvågning | Blokerer kendte angreb og opdager mistænkelig aktivitet | Løbende |
| Sikker hosting | Serveren skal også være opdateret og beskyttet | Vælg en leverandør med dokumenteret sikkerhed |
| Plan for hændelser | I ved, hvad I skal gøre, hvis uheldet er ude | Gennemgås årligt |
Læs også om, hvorfor et SSL-certifikat er vigtigt, og hvad det betyder at have en hjemmeside med ISO 27001-godkendt hosting.
Cybersikkerhed er et ledelsesansvar
NIS2 gør cybersikkerhed til et ledelsesansvar for de omfattede virksomheder. Ledelsen skal godkende sikkerhedsforanstaltningerne, følge op på dem og have den nødvendige viden til at vurdere risiciene.
Selvom din virksomhed ikke er omfattet, er det en god tankegang at låne. IT-sikkerhed er ikke kun en opgave for IT-leverandøren eller webbureauet. Det er en forretningsrisiko, som ledelsen bør kende og tage stilling til.
Vil du være sikker på, at jeres hjemmeside bliver opdateret, overvåget og taget backup af? Med en vedligeholdelsesaftale hos os har I styr på det grundlæggende.
Sådan kommer du i gang
- Afklar, om I er direkte omfattet, fx via NIS2-tjekket på sikkerdigital.dk
- Undersøg, om jeres største kunder er omfattet og stiller krav til jer som leverandør
- Lav en liste over jeres systemer, herunder hjemmeside, e-mail, webshop og cloudtjenester
- Slå to-faktor-godkendelse til overalt, hvor det er muligt
- Sørg for opdateringer og backup af hjemmesiden, og test at backup virker
- Beskriv, hvem der gør hvad, hvis I bliver ramt af et angreb
Bemærk: Dette indlæg er en generel gennemgang og ikke juridisk rådgivning. Er I i tvivl om, hvorvidt I er omfattet af NIS2-loven, så brug myndighedernes vejledninger eller kontakt en rådgiver.
Efterord
“De fleste små virksomheder er ikke omfattet af NIS2, men ingen er for små til at blive hacket. Det grundlæggende, som opdateringer, backup og to-faktor-godkendelse, er billigt i forhold til, hvad et angreb kan koste.”
Ofte stillede spørgsmål
Du er velkommen til at læse mere i nogle af vores andre blogindlæg
Fik du læst disse?
-
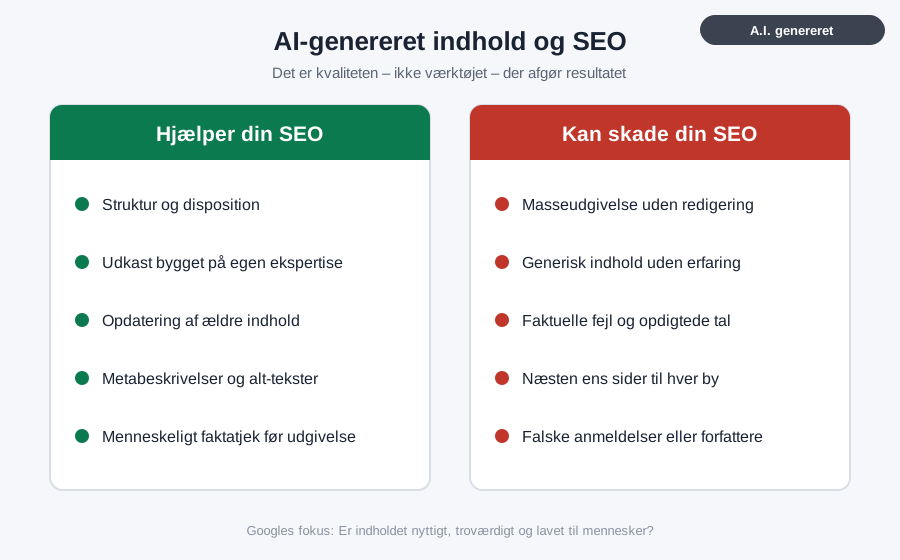
AI-genereret indhold og SEO: Hvornår hjælper det, og hvornår skader det?
Af: Jannick Jensen • 01/10/2026Kan man bruge AI til at skrive indhold til sin hjemmeside uden at skade sin SEO? Det er et spørgsmål, mange virksomheder stiller sig i… -
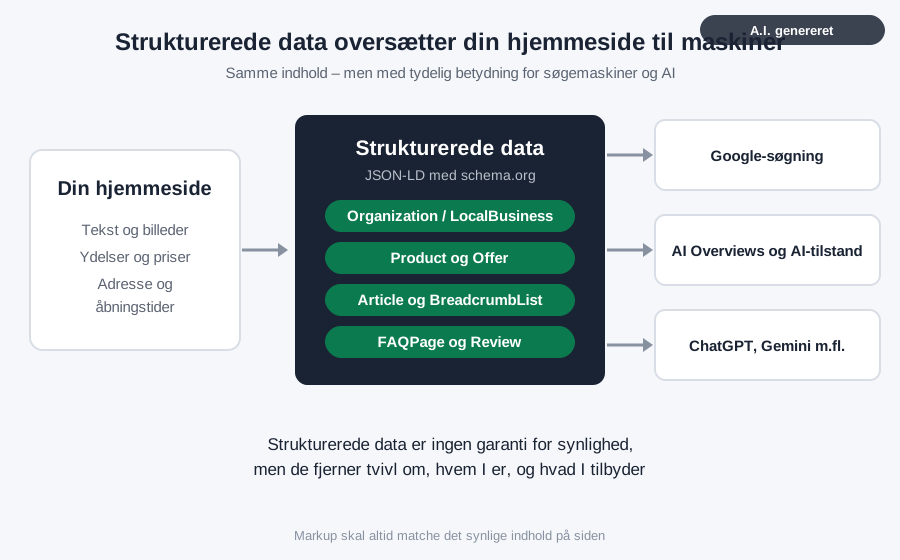
Strukturerede data: Fundamentet for GEO og AI-synlighed
Af: Jannick Jensen • 30/09/2026Strukturerede data er en af de mest oversete dele af SEO og samtidig en af de vigtigste, når søgemaskiner og AI-systemer skal forstå din hjemmeside…. -
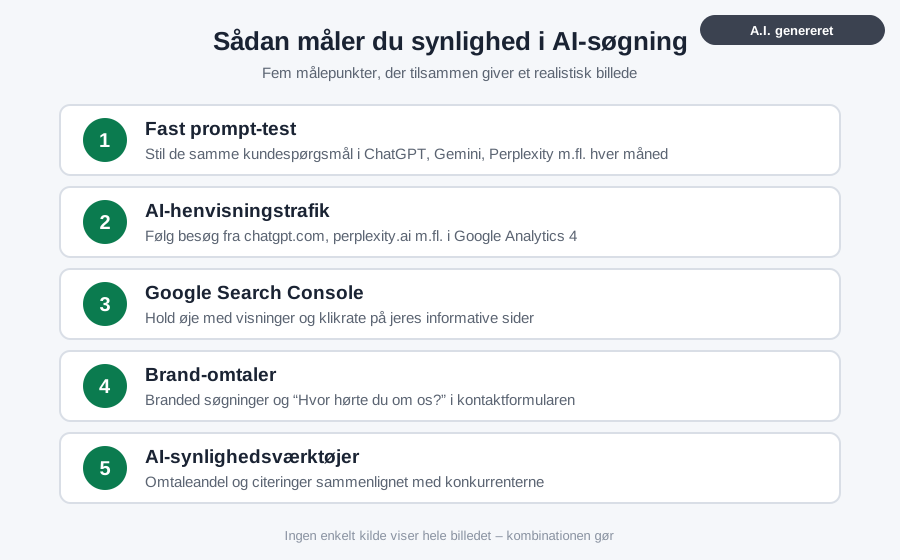
Sådan måler du din synlighed i ChatGPT og andre AI-søgemaskiner
Af: Jannick Jensen • 30/09/2026Det er svært at forbedre noget, man ikke kan måle. Det gælder også synlighed i AI-søgemaskiner som ChatGPT, Gemini, Perplexity og Googles AI-tilstand. Problemet er…


