
En del af:
WordPress hacket? Sådan gør du – trin for trin
Akut tjekliste til en hacket WordPress-side: isolér, sikr beviser, ryd op, luk hullet, anmeld til Datatilsynet inden for 72 timer og forebyg, at det sker igen.

Er din WordPress blevet hacket, skal du først isolere siden og sikre beviser, derefter rydde op fra en ren backup og lukke det hul, hackeren kom ind ad, og hvis persondata kan være ramt, skal bruddet anmeldes til Datatilsynet inden for 72 timer.
Et hack føles akut, og det er det også. Men panik får mange til at slette den mistænkelige fil, skifte en adgangskode og tro, at sagen er lukket. Hackeren er stadig inde. Følg tjeklisten herunder i rækkefølge, så får du både siden og ansvaret på plads.
Det korte svar
- Isolér: Luk siden for besøgende, og skift adgangskoder til hosting, database og SFTP.
- Sikr beviser: Tag en kopi af den hackede side og logfilerne, før du ændrer noget.
- Ryd op: Gendan fra en ren backup, eller scan og geninstallér WordPress, tema og plugins fra officielle kilder.
- Luk hullet: Find og opdatér eller fjern det sårbare plugin, nulstil alle logins og slå tofaktorlogin til.
- Underret: Anmeld til Datatilsynet inden for 72 timer, hvis persondata kan være ramt, og underret kunderne, hvis risikoen er høj.
- Forebyg: Opdateringer, færre plugins, firewall og backup uden for serveren.
Hvordan opdager du, at din WordPress er hacket?
Nogle hacks er tydelige. Andre er bygget til at gå under radaren i månedsvis. Vær opmærksom på disse tegn:
- Der er administratorbrugere, du ikke kender, eller din egen administrator-e-mail er ændret.
- Du kan ikke logge ind, eller du får mails om login og nulstilling af kodeord, du ikke selv har bedt om.
- Der er tekst, sider eller links på siden, som ingen af jer har lavet, ofte om medicin, spil eller kryptovaluta.
- Besøgende bliver sendt videre til en anden side, typisk kun på mobil eller kun, når de kommer fra Google.
- Google viser “Dette website kan være hacket”, eller Search Console melder om sikkerhedsproblemer.
- En søgning på site:ditdomæne.dk viser sider, du ikke kender.
- Der er plugins, du ikke har installeret, eller plugins, der er blevet deaktiveret.
- Hostingudbyderen lukker siden eller sender en advarsel om malware eller spam-mails.
- Flere kunder melder om mærkelige træk på deres kort efter køb i din webshop.
Gør ikke dette
- Slet ikke bare den mistænkelige fil og gå videre. Hackere efterlader næsten altid flere bagdøre.
- Gendan ikke en backup uden at finde ud af, hvordan hackeren kom ind. Så sker det bare igen.
- Vent ikke med at tage stilling til persondata. Fristen på 72 timer løber fra, du bliver opmærksom på bruddet.
Akut tjekliste: Sådan gør du, når din WordPress er hacket
1. Isolér siden
- Sæt siden i vedligeholdelsestilstand, eller bed hostingudbyderen om midlertidigt at lukke den, så besøgende ikke bliver ramt af malware eller videresendt.
- Skift adgangskode til hostingkontoen, SFTP/FTP og databasen. Brug en anden, ren computer, hvis du er i tvivl om din egen.
- Kontakt din hostingudbyder. De kan ofte se logfiler, blokere angriberens IP-adresser og hjælpe med en ren backup.
- Er det en webshop, så overvej at sætte betalingen på pause, til du ved, om checkout er påvirket.
2. Sikr beviser og tag en kopi
- Tag en fuld kopi (snapshot) af filer og database, som de er nu, før du rydder op. Den skal bruges til at finde ud af, hvad der er sket, og hvilke data der kan være ramt.
- Gem serverens adgangslogs og fejllogs. Mange hostingudbydere sletter dem efter få dage.
- Skriv ned, hvornår du opdagede det, hvad du så, og hvad du har gjort. Det skal du bruge, hvis bruddet skal anmeldes.
3. Ryd op
Den sikreste vej er en ren backup fra før angrebet. Find ud af, hvornår siden blev kompromitteret (logfiler og ændringsdatoer på filer hjælper), og gendan en backup fra før det tidspunkt. Husk, at indhold og ordrer oprettet efter backuppen skal genskabes.
Har du ikke en ren backup, skal siden renses manuelt:
- Scan siden med et sikkerhedsplugin som Wordfence og med hostingudbyderens malwarescanner.
- Erstat WordPress-kernen med en frisk kopi fra wordpress.org (wp-admin og wp-includes), og tjek kernefilerne, fx med
wp core verify-checksumsi WP-CLI. - Slet og geninstallér alle plugins og temaer fra officielle kilder. Fjern alt, du ikke bruger, og alt fra uofficielle “gratis premium”-kilder.
- Gennemgå wp-config.php og .htaccess for fremmed kode, og led efter PHP-filer i uploads-mappen. Der hører de ikke hjemme.
- Tjek databasen for ukendte administratorer, indsatte scripts i indlæg og widgets og mærkelige planlagte opgaver (cron).
- Udskift sikkerhedsnøglerne (salts) i wp-config.php. Det logger alle ud med det samme. Nye nøgler kan genereres på api.wordpress.org.
4. Luk hullet
De fleste WordPress-hacks sker gennem sårbare plugins og temaer, ikke gennem selve WordPress. Find det plugin, der var hullet. Sikkerhedsplugins og sårbarhedsdatabaser som Patchstack og Wordfence viser, om dine versioner har kendte sårbarheder.
- Opdatér WordPress, tema og alle plugins. Fjern plugins uden en sikker version.
- Slet ukendte brugere, og skift adgangskode for alle brugere med adgang til administrationen.
- Slå tofaktorlogin til for alle administratorer og redaktører.
- Skift API-nøgler til betaling, mail og andre integrationer, der ligger på siden.
- Tjek, at serveren kører en understøttet PHP-version.
5. Underret Datatilsynet, kunder og Google
Har hackeren kunnet få adgang til persondata, fx kundekonti, ordrer, kontaktformularer eller nyhedsbrevslister, er det et brud på persondatasikkerheden. Så gælder følgende:
| Hvem | Hvornår | Hvordan |
|---|---|---|
| Datatilsynet | Uden unødig forsinkelse og om muligt inden for 72 timer, efter du er blevet opmærksom på bruddet. Undtagelse: hvis det er usandsynligt, at bruddet indebærer en risiko for de berørte. | Via blanketten på virk.dk. Gem en kopi, for den slettes efter 30 dage. Du kan supplere med flere oplysninger senere. |
| De berørte personer (dine kunder) | Uden unødig forsinkelse, hvis bruddet sandsynligvis indebærer en høj risiko for dem | Direkte besked med, hvad der er sket, hvilke data der kan være ramt, og hvad de selv bør gøre |
| Din egen dokumentation | Altid, også for brud, der ikke skal anmeldes | Hvad skete, hvilke data, følger og hvad du gjorde |
| Når siden er ren | Anmod om gennemgang under Sikkerhedsproblemer i Search Console, så advarslen fjernes |
Om kortdata: Bruger din webshop en betalingsløsning, hvor kunden indtaster kortet hos betalingsudbyderen og ikke på din side, er kortnumrene som udgangspunkt ikke gemt hos dig. Men et hack kan stadig have ændret checkout, så kontakt din betalingsudbyder, og bed kunderne holde øje med deres konto.
6. Forebyg, at det sker igen
Når siden er ren, er det tid til at gøre den sværere at angribe. Se hele listen i næste afsnit.
Hvad gør du, hvis du er låst ude, eller siden er nede?
Har hackeren skiftet alle kodeord og administrator-e-mailen, eller har vedkommende fået adgang til selve serveren, skal du have fat i din hostingudbyder med det samme. De kan nulstille adgangen via databasen, lukke siden ned og finde en backup. Her skal der handles hurtigt, også selv om det betyder, at siden skal være lukket et stykke tid. I værste fald, uden en brugbar backup, kan det ende med, at siden skal bygges op igen. Det er den stærkeste grund til at have backup et andet sted end på serveren.
Hvorfor får jeg en masse spam-brugere?
Oprettes der løbende brugere med mærkelige mailadresser, er det næsten altid robotter, der udnytter en åben registrering, fx kundekonti i en webshop. Det er ikke nødvendigvis et hack, men det er en indgang. Slå åben registrering fra under Indstillinger → Generelt, hvis du ikke bruger den, sørg for at nye brugere kun får rollen “Abonnent” eller “Kunde”, og beskyt formularerne med reCAPTCHA eller en lignende løsning.
Hvordan gør du WordPress sværere at hacke?
Fakta: Her kommer hullerne fra
- Der blev fundet 11.334 nye sårbarheder i WordPress-økosystemet i 2025, 42 % flere end året før.
- 91 % var i plugins og 9 % i temaer. WordPress-kernen havde kun 6, alle med lav prioritet.
- 46 % havde ingen rettelse fra udvikleren, da sårbarheden blev offentliggjort.
- Omkring halvdelen af de alvorlige sårbarheder blev udnyttet inden for 24 timer.
Kilde: Patchstack, State of WordPress Security in 2026.
Tallene viser, hvor indsatsen skal ligge: ved plugins, opdateringer og en firewall, der kan blokere angreb, før der findes en rettelse. Her er listen:
- Opdatér hurtigt. Sikkerhedsopdateringer af plugins skal på inden for dage, ikke måneder. Slå automatiske opdateringer til for plugins, du stoler på.
- Brug færre plugins. Slet dem, du ikke bruger. Deaktiverede plugins ligger stadig på serveren.
- Brug en firewall (WAF), fx Wordfence eller Patchstack på siden, eller en firewall hos hostingudbyderen. Den kan blokere kendte angreb, også før pluginudvikleren har lavet en rettelse.
- Slå tofaktorlogin til for alle med adgang til administrationen.
- Giv mindst mulige rettigheder. Kun dem, der skal installere plugins, skal være administratorer. Skribenter skal være forfattere eller redaktører.
- Brug en adgangskodeadministrator som Bitwarden eller 1Password, og et unikt, langt kodeord til hver konto.
- Undgå brugernavnet “admin”, og begræns antallet af loginforsøg.
- Tag automatisk backup, der gemmes uden for serveren, og test, at den kan gendannes.
- Brug hosting med opdateret PHP, isolerede konti og overvågning.
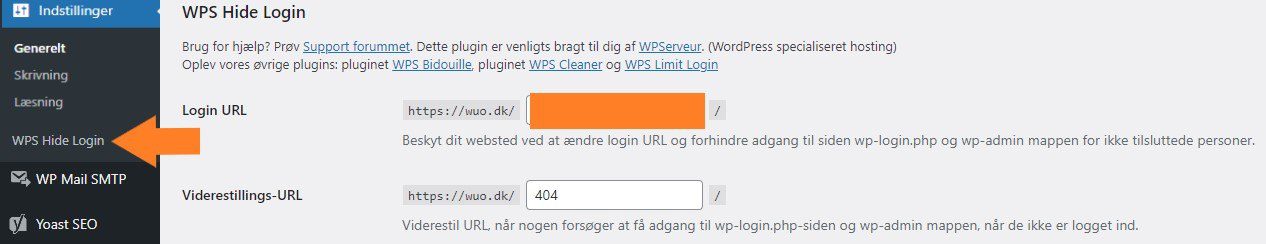
Mange skjuler også loginsiden med et plugin som WPS Hide Login, så den ikke ligger på standardadressen /wp-admin eller /wp-login.php. Det fjerner meget robotstøj og mange automatiske loginforsøg, men det beskytter ikke mod sårbare plugins. Se det som en ekstra lås, ikke som hovedlåsen.
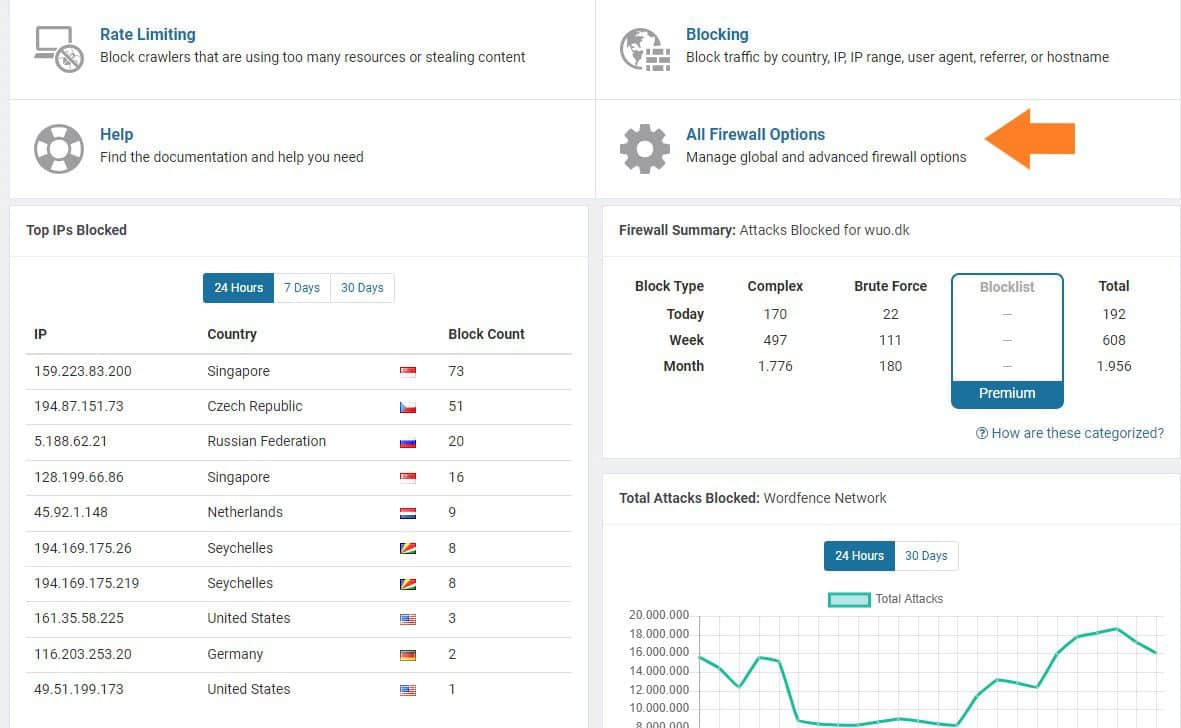
Wordfence har en gratis version, som er nok til de fleste mindre sider. Under Firewall → All Firewall Options → Brute Force Protection kan du begrænse loginforsøg og blokere ugyldige brugernavne med det samme.
Webtos erfaring
Når vi bliver kaldt ind til en hacket WordPress-side, er historien næsten altid den samme: et plugin, der ikke er blevet opdateret i lang tid, eller et plugin, der var deaktiveret og glemt, men stadig lå på serveren. Det er sjældent avanceret. Det er derfor, løbende opdateringer og oprydning er den billigste sikkerhed, du kan købe.
Sikkerhed starter på serveren. Vores WordPress-hosting kører på danske servere og er sat op til netop WordPress.
Er din side hacket lige nu?
Kontakt os, så hjælper vi med at lukke angrebet, rydde op og få siden sikkert online igen, og med løbende vedligeholdelse, så det ikke sker igen.
Ofte stillede spørgsmål
Kilder: Datatilsynet: Anmeld sikkerhedsbrud · Patchstack: State of WordPress Security in 2026
“Et hack er sjældent geni. Det er næsten altid et plugin, ingen nåede at opdatere.”
Du er velkommen til at læse mere i nogle af vores andre blogindlæg
Fik du læst disse?
-
AI-forordningen for små og mellemstore virksomheder: Det skal I vide
Af: Jannick Jensen • 29/10/2026EU’s AI-forordning bliver ofte omtalt, som om den kun handler om tech-giganter. Men den gælder også for den lille virksomhed, der bruger ChatGPT til marketing… -
AI-billeder og -video i markedsføring: Mærkning, ophavsret og rigtige personer
Af: Jannick Jensen • 28/10/2026AI kan lave produktbilleder, kampagnevisuals og videoer på få minutter. Det sparer tid og penge, men det rejser også nye spørgsmål: Skal billederne mærkes? Hvem… -
AI-politik for marketingteamet: Sådan laver I regler for AI (med skabelon)
Af: Jannick Jensen • 27/10/2026De fleste marketingfolk bruger allerede ChatGPT, Claude eller Copilot hver dag. Spørgsmålet er, om de gør det på en måde, virksomheden kan stå inde for….


